开发人员和测试人员的浏览器内 HTTP 标头控制
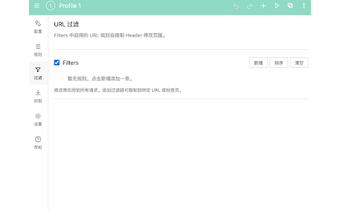
HeaderProxy - HTTP 头规则,来自 headerproxy.com,是一个 Chrome 扩展,给网页开发者和安全研究人员在开发过程中提供对 HTTP 头的精确控制。它实时拦截和修改请求和响应头,以便团队能够模拟浏览器环境,绕过 CORS,测试安全头,并调试 API,而无需更改服务器代码。该应用使用基于规则的管理,并支持通配符和正则表达式范围,使其适合喜欢浏览器代理工作流程的开发者、QA 工程师和安全专业人士。
HeaderProxy简化了哪些开发任务?
HeaderProxy充当浏览器内的本地代理,支持出站请求和入站响应头的编辑,这使得它在CORS解决方法、API调试和安全头测试等任务中非常实用。它的双请求/响应支持使开发者能够模拟不同的客户端环境,并观察服务器行为,而无需更改服务器代码,因此常见的调试迭代保持在开发环境内。
在主动调试会话期间,它的表现如何?
该扩展提供了一个轻量级界面,旨在快速调试会话,并使用本地优先模型在浏览器的网络层内应用规则。由于规则在浏览器内运行,而不是通过外部服务路由流量,HeaderProxy支持短期的、迭代的工作流程,最小化外部往返,这适合于临时测试和页面开发期间的快速头实验。
它的规则系统有多灵活和精确?
规则管理专注于准确性和控制。该应用程序提供:
- 用于精确定位的通配符和正则表达式URL匹配,
- 按HTTP方法(GET、POST等)进行范围限制,
- 每条规则的切换以启用或禁用规则而不删除,
- 以JSON格式导入/导出规则配置以供重用。
这种组合支持复杂匹配和可重复的测试设置,用于脚本化场景和QA运行。
谁将HeaderProxy集成到他们的工具集中,它适合哪里?
HeaderProxy的目标用户是使用基于Chromium的桌面浏览器的Web开发人员、QA工程师和安全专业人员。它可用于Chrome和其他Chromium浏览器,如Edge、Brave和Opera,因此标准化该系列的团队可以将其添加到浏览器工作流程中。该扩展将配置保留在浏览器配置文件中,与更喜欢浏览器内工具而非系统级代理的开发人员保持一致。
最适合浏览器中心的调试,而不是系统级的数据包捕获
HeaderProxy 是开发人员和测试人员的实用选择,他们更喜欢快速的、浏览器内的头部测试和本地规则管理。它以紧凑的浏览器内工作流程换取完整的系统范围代理套件的深度;需要数据包级捕获、网络范围路由或带外分析的团队应该将其与专用的代理工具或设备配对。